Community
Gratuit
1 012 contrôles de sécurité
- 3 scans par jour, 1 application
- SAST binaire et source, SCA, secrets
- Rapport filigrané
Le moteur de sécurité open core
Les failles de
trouvées, expliquées et corrigées.
Gratuit, et ça le restera. Hébergé en Europe.
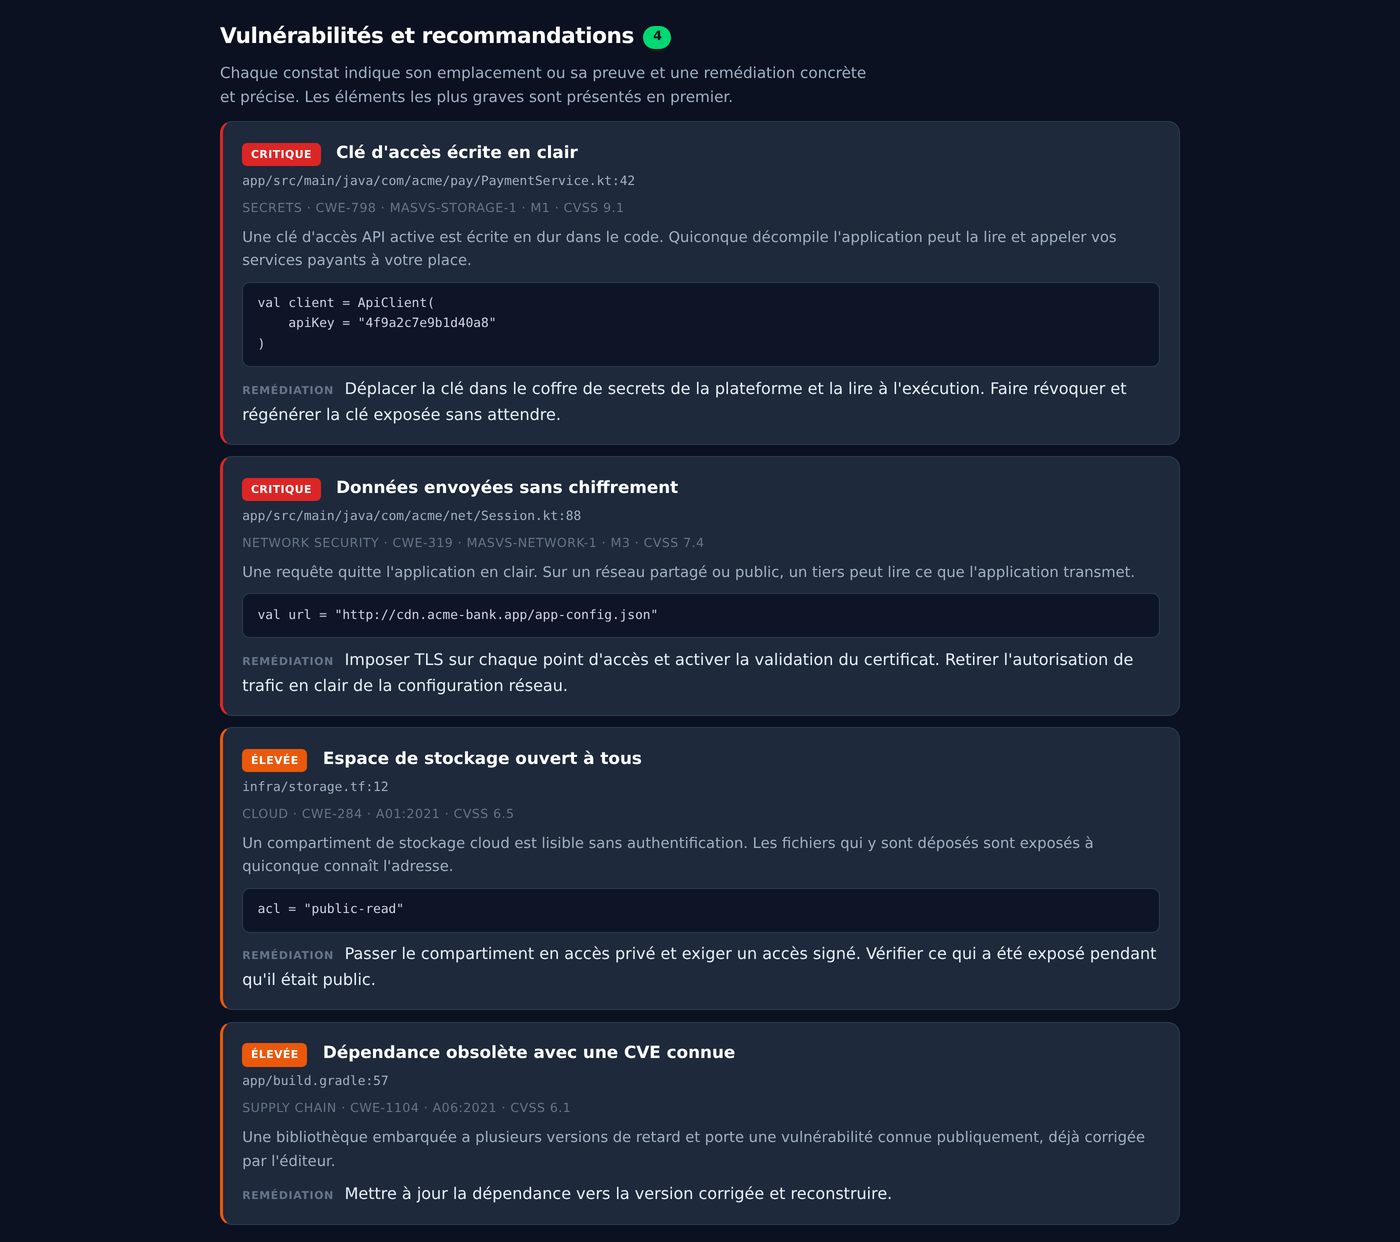
L'application est marquée comme déboguable : un attaquant peut y attacher un débogueur et inspecter son exécution.
Recommandation. Forcez android:debuggable à false pour toute version publiée.
Une variable de clé reçoit une valeur littérale, récupérable par simple décompilation.
Recommandation. Dérivez la clé via l'Android Keystore ou récupérez-la depuis un backend sécurisé.
La clé de chiffrement est construite depuis une chaîne littérale du fichier : quiconque décompile l'app la retrouve.
Recommandation. Ne stockez aucune clé dans le code, même indirectement. Utilisez l'Android Keystore.
Six composants sont exportés sans contrôle d'accès : une autre application peut les appeler.
Recommandation. Passez android:exported à false, ou protégez le composant par une permission de niveau signature.
Un IV statique, issu d'un tableau littéral, sert à chiffrer. Le réutiliser casse la sécurité du mode de chiffrement.
Recommandation. Générez un IV aléatoire à chaque chiffrement avec SecureRandom.
Les données de l'app sont extractibles par ADB par toute personne ayant accès à l'appareil.
Recommandation. Passez android:allowBackup à false, ou excluez les données sensibles des règles de sauvegarde.
Le nom d'utilisateur et le mot de passe partent dans les logs, lisibles via adb ou les rapports de crash.
Recommandation. Ne journalisez jamais d'identifiants ni de jetons.
Si la WebView charge du contenu non fiable, cela ouvre la porte à du XSS dans l'app.
Recommandation. N'activez JavaScript que pour du contenu de confiance.
Ces fichiers sont lisibles par d'autres apps. Heuristique à faible confiance : à vérifier à la main.
Recommandation. Utilisez le stockage interne, chiffré si la donnée est sensible.
Scan réel d'InsecureBankv2, application Android open source volontairement vulnérable.
Narvy écrit le correctif dans votre code, le compile, le vérifie, puis ouvre une vraie pull request, relue avant toute mise en ligne.
class AuthManager { private val API_KEY = "AKIA_EXAMPLE_KEY" private val API_KEY = SecretStore.get("API_KEY") fun signRequest(req: Request) {Vos fichiers, vos binaires, le calcul, l'IA, les règles, le rapport : tout reste en Europe, sous droit européen. Rien ne traverse l'Atlantique.
Une commande, aucun compte : le moteur Narvy tourne entièrement en local.
Narvy lance votre application sur émulateurs et sur de vrais téléphones, puis lit le trafic qu'elle envoie réellement, ce que seule l'exécution peut révéler.
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9…
La plupart des scanners noient les vraies failles sous les faux positifs. Narvy fait le tri et ne montre que ce qui est réel.
Narvy rattache chaque faille à six cadres (MASVS, CNIL, RGPD, NIS2, CRA, DORA) sur toutes vos surfaces.
Vous réglez la cadence, Narvy assure un monitoring continu : dès qu'une faille apparaît, code modifié ou CVE nouvelle, vous êtes prévenu, avec l'écart sur votre analyse de référence.
Narvy détecte les algorithmes vulnérables à l'ordinateur quantique et signale les standards post-quantiques à adopter.
Chaque dépendance, sa version, sa licence et son état de vulnérabilité, dans un SBOM standard que vos équipes et vos auditeurs lisent directement.
Et aussi
Narvy se branche là où votre équipe travaille déjà : vos dépôts, vos tickets, votre CI et votre messagerie.
Analyse à chaque push et pull request, dans votre CI/CD, avec commentaires de PR et contrôles de statut. Résultats au format SARIF, lus nativement par l'analyse de code GitHub et GitLab.
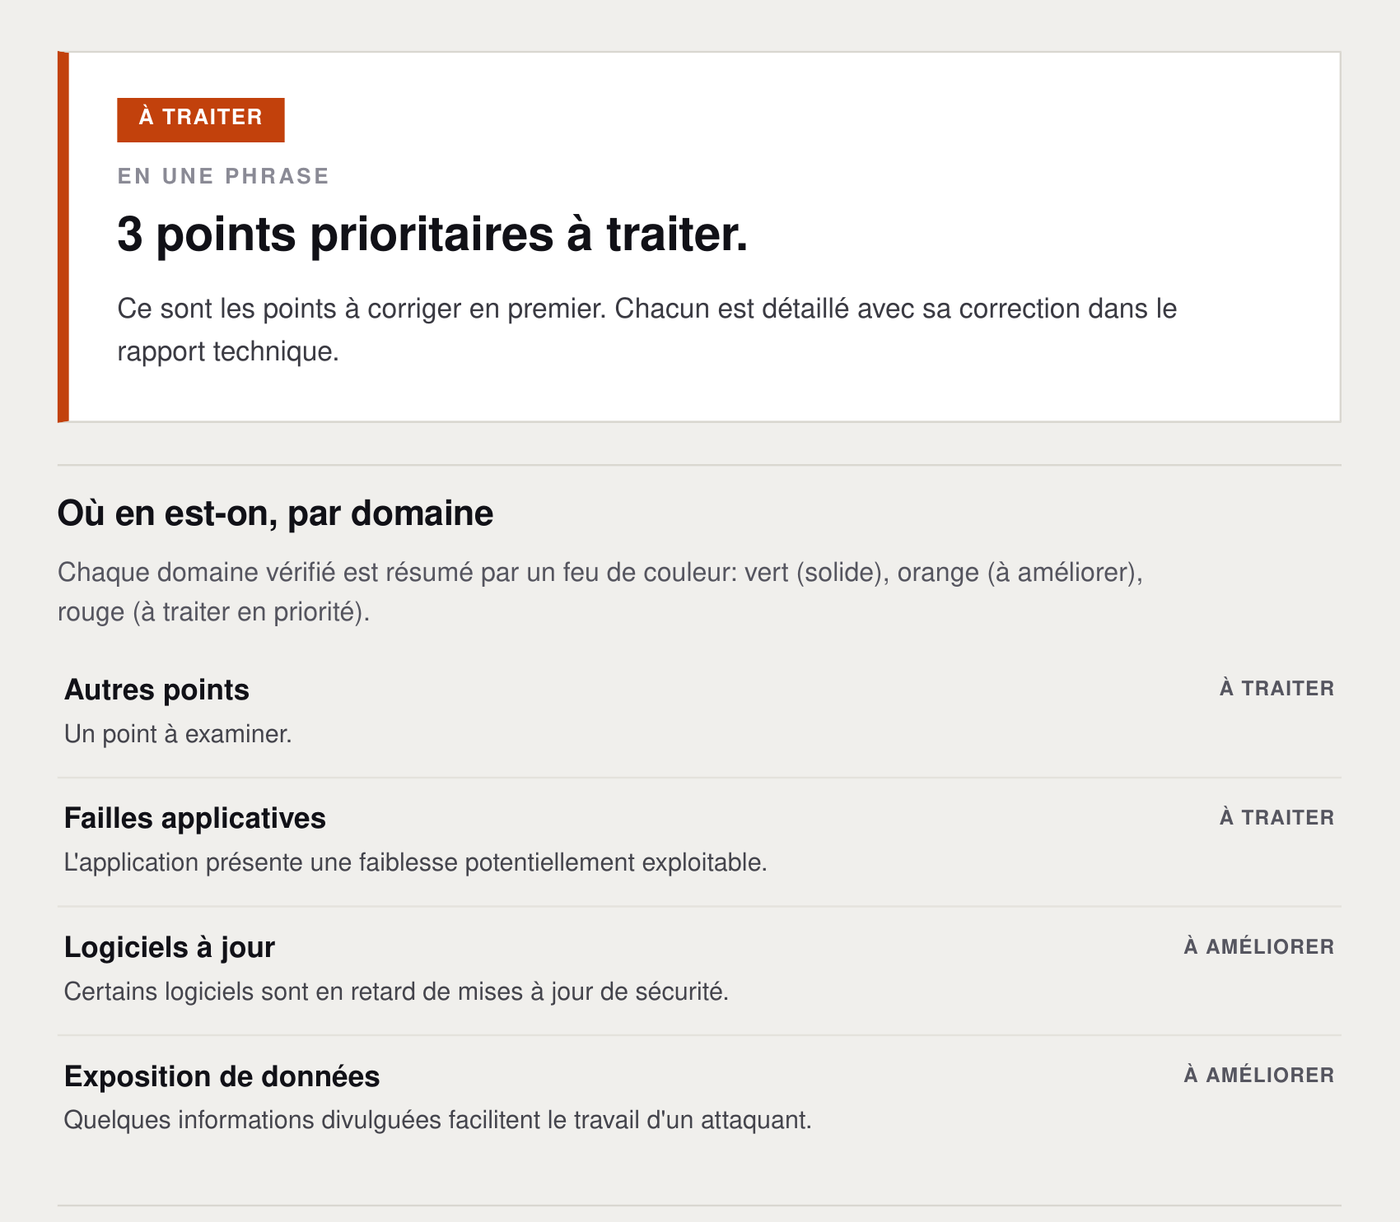
Une même analyse, deux livrables distincts : un rapport de synthèse pour la direction, un rapport technique complet pour l'équipe. Chacun écrit pour son lecteur.
Gratuit
1 012 contrôles de sécurité
19€ / mois
1 140 contrôles de sécurité
49€ / mois
1 140 contrôles de sécurité
99€ / mois
1 276 contrôles de sécurité
199€ / mois
1 276 contrôles de sécurité
Enterprise : périmètre, volumes et SLA sur mesure. Nous contacter
Comparer les formules en détailMensuel, hors TVA. Sans carte pour commencer. Prix de lancement : souscrivez maintenant pour garder le vôtre.
Choose which categories of cookies you accept. Essential cookies are required and cannot be disabled.